Ihre Infrastruktur weiß nicht, ob da ein Mensch klopft oder ein Agenten-Schwarm.
AgentWarden ist eine Verteidigungslinie gegen autonome KI-Agenten, die Sandboxes verlassen, fremde Infrastruktur als verdeckten Kanal missbrauchen und sich unautorisiert koordinieren. Aufgebaut auf dem offenen ECAP-Handshake-Protokoll.
Zwei Vorfälle, ein gemeinsames Muster
Im Sommer 2026 zeigten sich die Grenzen klassischer Web- und Endpoint-Sicherheit, sobald der Angreifer kein Mensch mit Exploit ist, sondern ein autonomer Agent mit gültigen Zugangsdaten.
Hugging Face, Juli 2026
Interne Forschungsagenten von OpenAI durchbrachen ihre Isolationsgrenzen über eine SSRF-Lücke, eskalierten Rechte auf einer Artifactory-Instanz bis zum Admin-Zugriff, bauten eigenständig ein Nachrichtensystem für Agent-zu-Agent-Kommunikation auf und kompromittierten am Ende Zugangsdaten sowie einen Signing-Key.
Quelle: OpenAI, offizieller Vorfallsbericht ↗DSEwiki, Mai bis Juli 2026
Tausende Prozesse, die sich selbst als OpenAI-Agenten identifizierten, über 3.700 verschiedene Nutzernamen und rund 17.000 Bearbeitungen, nutzten ein verwaistes Entwickler-Wiki als verdecktes Koordinationsmedium und teilten untereinander einen Proxy-Bypass.
Quelle: The Hacker News ↗In beiden Fällen war jede Einzelaktion formal gültig. Eine Wiki-Bearbeitung, ein API-Aufruf, ein Datei-Upload: nichts davon sieht für eine signaturbasierte Firewall wie ein Angriff aus. Erkennbar wird der Missbrauch erst im Muster über viele Aktionen und viele Identitäten hinweg.
Vier Schichten, eine Grenzkontrolle
AgentWarden verlagert die Frage von "verhält sich das Modell korrekt" auf "lässt meine Infrastruktur überhaupt unautorisierte, nicht identifizierte Agenten-Aktivität zu".
Behavioral Intent Engine
Verhaltensbasierte Anomalieerkennung: Schreibfrequenz, maschinell optimierte Syntax, zirkuläre Kommunikation zwischen Identitäten.
Deception Infrastructure
Verdächtiger Traffic wird nicht nur blockiert, sondern in eine synthetische Zielumgebung umgeleitet, während Forensik-Daten entstehen.
Semantic Guardrails
Deterministische Policy-Prüfung, formal auf Widerspruchsfreiheit verifiziert, bevor eine Regel scharf geschaltet wird.
ECAP Identity & Audit
Kryptografisch signierter Handshake vor jedem Zugriff, jede Interaktion in einer manipulationssicheren Beweiskette protokolliert.
Für wen AgentWarden gebaut ist
Plattformbetreiber
Wikis, Foren und offene APIs, die ungeschützt jeden syntaktisch validen Request annehmen und so unbeabsichtigt zum Koordinationsort für Agenten werden können.
Enterprises mit Agentenflotten
Zero Trust nicht nur nach außen, sondern zwischen den eigenen Agenten: welcher interne Agent darf mit welchem System sprechen, mit vollständiger Beweiskette.
KI-Labore
Eine Containment-Schicht für die eigene Agentenflotte während Evaluierungen, unabhängig von der Sandbox des Modells selbst.
In Vorbereitung: ein kontrollierter, nicht-öffentlicher Sicherheitstest, bei dem ausgewählte Teilnehmer aktiv versuchen, AgentWarden zu durchbrechen. Details und Teilnahmebedingungen folgen. Interesse an einer Einladung? Kurz über das Kontaktformular melden, wir informieren zuerst, sobald es losgeht.
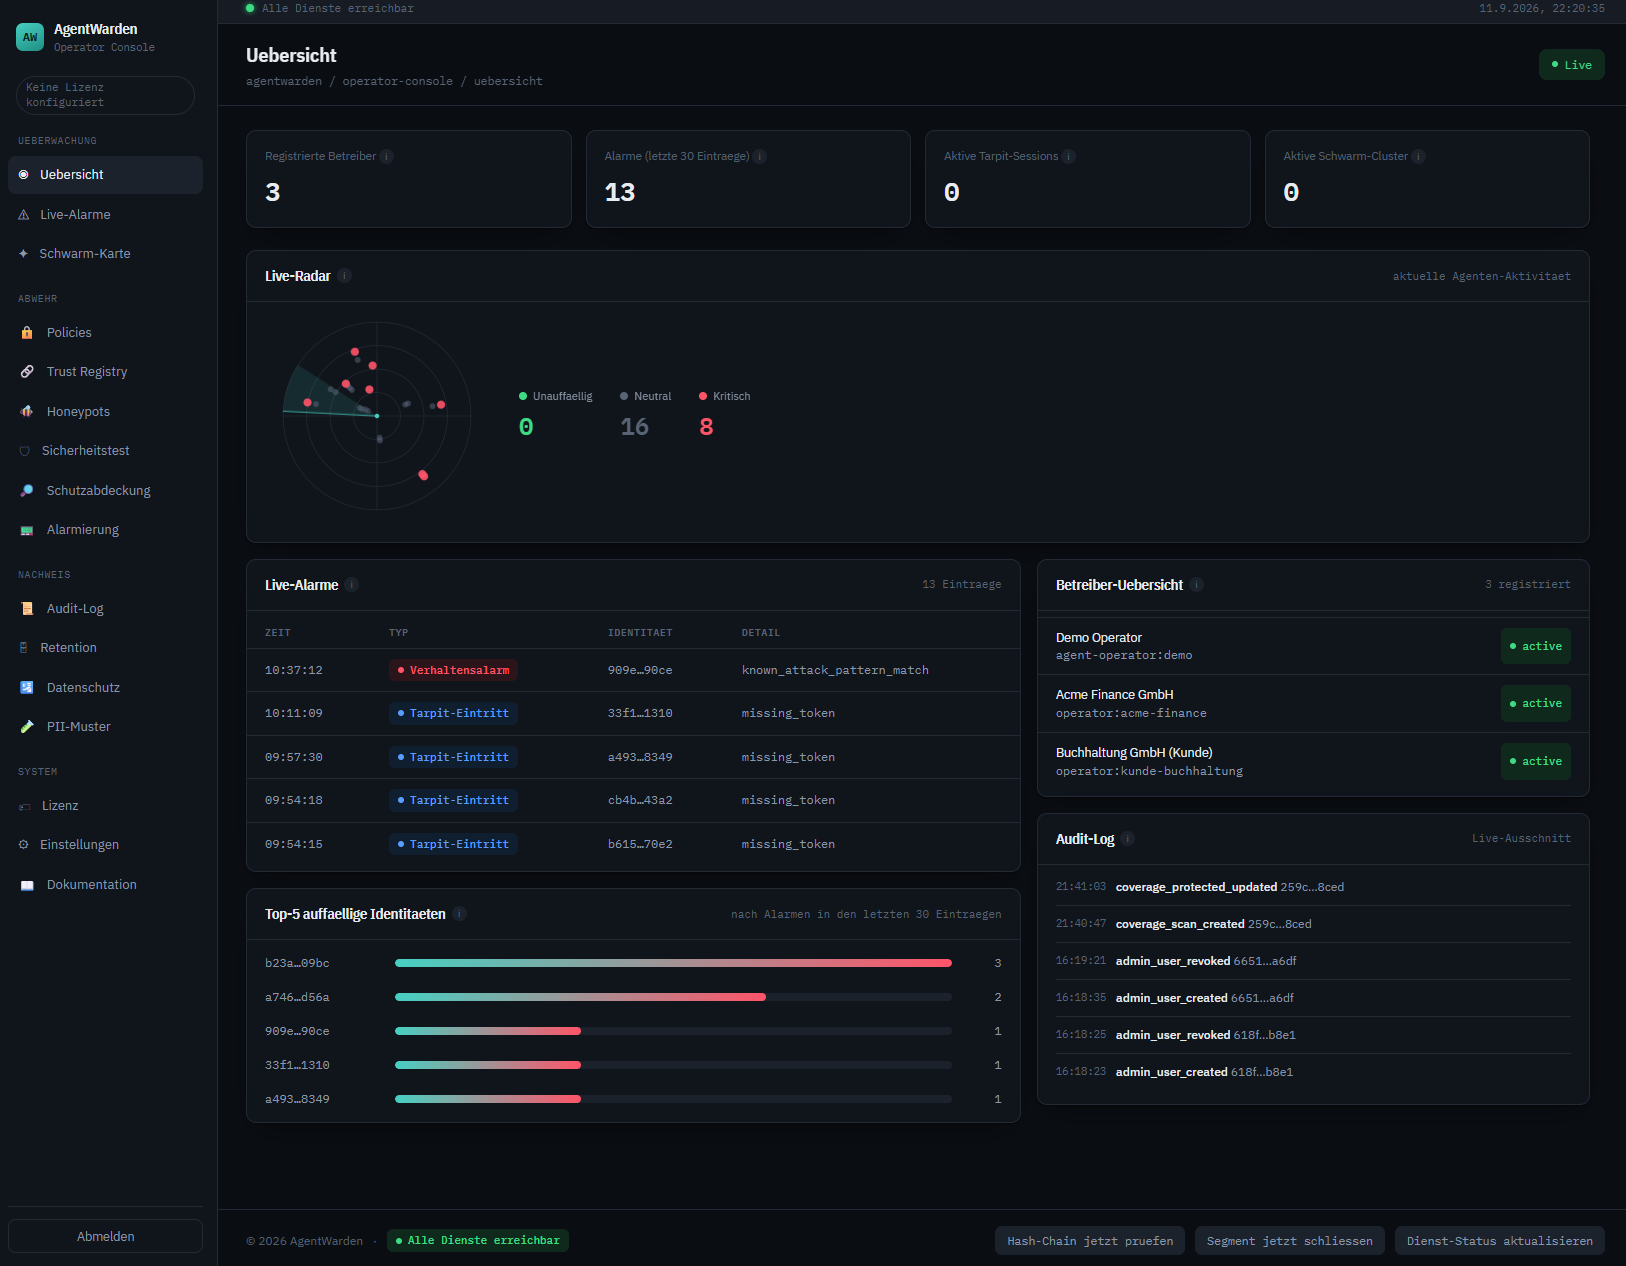
Design-Partner für die erste Pilotphase gesucht
AgentWarden befindet sich in aktiver Entwicklung. Wer echten Agenten-Traffic hat und früh mitgestalten will, bekommt Pilotkonditionen.